从容应对欧盟《网络韧性法案》(Cyber Resilience Act,CRA),Intertek助力您的产品全面满足欧盟数字化产品网络安全合规要求。
什么是欧盟网络弹性法案(CRA)?
《网络韧性法案》(CRA),即欧盟法规(EU)2024/2847,为投放欧盟市场的数字化产品设定了强制性的网络安全要求。该法规适用于硬件和软件,并覆盖产品全生命周期中的网络安全责任,包括产品设计与开发、漏洞管理、安全更新、技术文档维护、网络安全事件报告等。
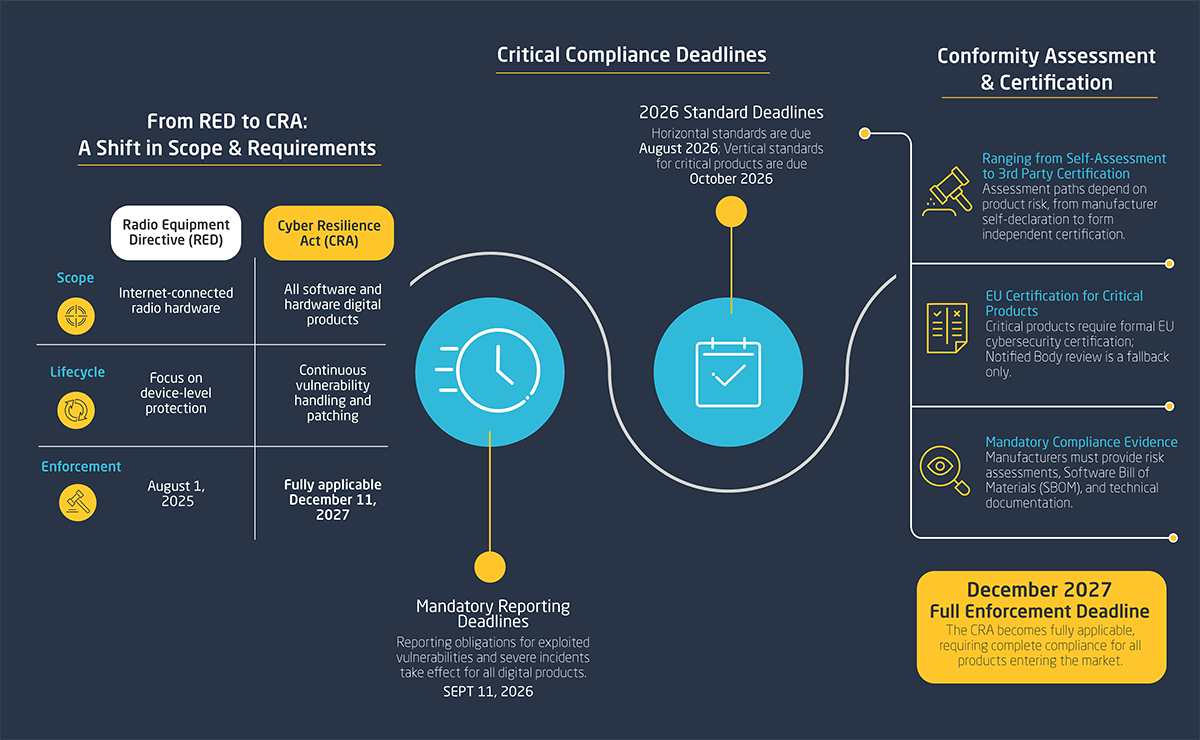
CRA将于2027年12月11日全面实施。此后,所有带有数字元素的产品在进入欧盟市场前都必须满足CRA规定的网络安全要求。
根据CRA,网络安全合规性将成为适用产品获得CE标志的重要组成部分。
为什么CRA如此重要?
《网络韧性法案》(CRA)意义重大,它将网络安全从“最佳实践建议”提升为“法规强制要求”,适用于广泛的联网产品和软件产品。
对于制造商而言,这意味着:
- 网络安全必须在产品开发早期就纳入考虑
- 不能仅在产品上市后再处理安全风险
- 必须证明网络安全已融入产品设计和开发流程
- 需要形成完整的文档记录
- 必须在产品支持周期内持续维护安全性
此外,CRA还引入了持续性的漏洞管理和事件报告义务,使合规成为贯穿整个产品生命周期的工作,而非一次性的认证活动。
CRA关键时间节点
CRA于2024年12月10日正式生效,但义务将分阶段实施:
- 2026年9月11日起,制造商必须开始报告‘被主动利用的漏洞’和‘严重网络安全事件’。
- 2027年12月11日起,CRA全面适用。所有适用产品在投放欧盟市场之前都必须满足相关网络安全要求。
需要注意的是,2026年9月开始的报告义务同样适用于仍处于支持期内的存量产品。
哪些行业会受到CRA影响?
CRA适用于任何向欧盟市场销售数字化产品的制造商,无论其所在地是否位于欧盟。非欧盟制造商同样必须确保产品符合法规要求,并可指定一名欧盟授权代表。
在欧盟境内开展业务的进口商与分销商同样需要履行该法规项下的义务。对于全球制造商而言,CRA不仅是欧洲法规问题,更是进入欧盟市场的准入问题。
由于受其他专门法规约束,医疗器械、汽车产品和航空设备可获得豁免。
CRA适用产品范围
CRA适用于 “带有数字元素的产品”,即其预期用途或可合理预见用途涉及与其他设备或网络进行直接或间接逻辑连接或物理数据连接的硬件或软件产品。
其管控范围涵盖联网硬件设备、软件产品、嵌入式软件或固件、为实现产品运行所需而连接云端或远程服务的产品,同时包含工业类及消费类联网产品。示例如下:
- IoT物联网设备
- 智能设备
- 消费电子产品
- 工业控制系统
- 网络设备
- 独立软件
- 手机应用程序
- 固件
- 嵌入式系统
- 处理器等组件
- 安全芯片等组件
如果你的产品搭载软件、固件、具备联网能力,或是需要依托云端、远程服务才能实现功能,需高度重视CRA。该法规的管控范围设置得十分宽泛,并不局限于某一个垂直行业市场。
部分人士将CRA与RED网络安全要求相类比。但二者存在显著差异:与RED不同,CRA 的适用范围并不局限于无线电设备,而是更广泛地适用于可直接或间接连接其他设备或网络的产品。
CRA产品分类
CRA采用风险分级管理模式,不同类别决定了不同的合规路径。
大部分产品被归类为“默认(普通)类别”,制造商通常可采用自我符合性评估方式完成合规。除此之外,CRA还依据网络安全事件可能带来的风险和影响,将部分产品划分为更高风险类别,并适用相应的符合性评估要求。
- “重要类 I”产品涵盖操作系统、浏览器、路由器、密码管理器和智能家居安防设备等广泛应用的数字化产品。这些产品在日常数字环境中发挥着重要作用。对于完全符合适用协调标准的产品,制造商通常可通过内部控制程序自行开展符合性评估;而对于未采用或未完全采用相关协调标准的产品,则通常需要公告机构(Notified Body)参与符合性评估。
- “重要类 II”产品主要涵盖防火墙、入侵检测系统以及虚拟机监控器等高风险基础设施组件。鉴于这些产品在维护系统和网络安全方面具有关键作用,CRA要求其通过公告机构(Notified Body)开展第三方符合性评估,以证明其满足相关法规要求。
- “关键产品”属于CRA风险分级体系中的最高等级,涵盖硬件安全模块、智能卡和安全元件等支撑网络安全和可信体系的核心技术。对于这类产品,如欧盟已建立相应的网络安全认证方案,通常需按照该认证方案进行评估;若尚未建立适用的认证方案,则需通过公告机构(Notified Body)开展符合性评估,以证明其满足法规要求。
确定产品在CRA风险分类体系中的归属,是合规准备阶段的重要第一步。产品类别不仅决定其适用的符合性评估路径,还将直接影响技术文档要求、合规工作量以及产品的市场准入周期。
| 产品类别 | 风险等级 | 产品示例 | 符合性评估路径 |
| 默认(普通)类别 | 标准 | IoT设备、软件应用、智能家居产品 | 自我评估 |
| 重要类 I | 较高 | 操作系统、浏览器、路由器、密码管理器 | 依据协调标准开展自我评估 |
| 重要类 II | 高 | 防火墙、IDS/IPS(入侵检测/防御系统)、虚拟机监控器 | 需经公告机构(Notified Body)评估 |
| 关键产品 | 最高 | 智能卡、安全元件、硬件安全模块(HSM | 通过欧盟网络安全认证方案或公告机构评估 |
制造商必须采取哪些措施?
制造商应确保产品从设计之初即贯彻“安全设计(Secure by Design)”和“默认安全(Secure by Default)”原则,采用安全开发流程进行开发,在产品投放市场前完成已知漏洞的修复,并通过防止未经授权访问、降低攻击面等措施提升产品安全性。同时,还需在产品支持周期内持续提供安全更新,保障产品的网络安全水平。
此外,制造商还需开展网络安全风险评估,建立并维护软件物料清单(Software Bill of Materials, SBOM),实施漏洞管理流程,准备并持续维护技术文档,以及按照规定时限报告已被主动利用的漏洞和严重网络安全事件。CRA明确要求,上述工作均属于产品全生命周期内的持续性合规义务,而不仅仅是产品投放市场前需要完成的一次性工作。
| 生命周期阶段 | CRA要求 |
| 设计与开发 | 采用安全设计和默认安全原则,开展网络安全风险评估,并通过设计措施最大限度降低攻击面 |
| 上市前 | 处置已知漏洞,准备技术文档,并确定产品支持期限 |
| 投放市场 | 满足CRA要求并完成CE符合性标识相关要求 |
| 上市后 | 持续监测和管理漏洞,提供必要的安全更新,并维护技术文档 |
| 事件响应 | 对于已被主动利用的漏洞或严重安全事件,制造商应在获悉后24小时内提交初步预警报告,并在72小时内提交通知报告; 如前期报告未包含完整调查信息,还需进一步提交最终报告,其中针对已被主动利用的漏洞应在14天内完成,针对严重安全事件应在1个月内完成。 |
企业需要准备哪些CRA技术文档?
根据《网络韧性法案》(CRA)的规定,制造商应建立并持续维护完整的技术文档,以证明产品符合相关法规要求。技术文档至少应包含清晰的产品说明,以及能够说明产品功能实现方式和网络安全设计措施的架构与设计信息。此外,还应编制网络安全风险评估文件,并提供软件物料清单(Software Bill of Materials, SBOM),以识别产品涉及的软件组件、第三方模块及其依赖关系。
此外,制造商还应制定并形成文件化的安全更新策略、漏洞管理流程和事件报告程序。同时,还需提供充分的技术证据,以证明产品满足《网络韧性法案》附录 I 规定的基本网络安全要求,并提交适用的测试报告、验证记录或符合性评估结果作为合规证明。
此外,还应提供面向用户的相关文档,包括产品安全配置指导、产品支持周期说明,以及安全更新的获取方式、发布机制和交付安排等信息。
需要特别注意的是,技术文档并非一次性编制完成即可。随着产品功能调整、漏洞识别以及安全更新的发布与实施,制造商应在产品全生命周期内持续维护和更新相关技术文档,确保其始终能够准确反映产品的实际状态和网络安全情况。
制造商应如何提前做好CRA合规准备?
企业应尽早着手开展CRA合规准备,而非等到法规全面适用后再采取行动。实践中,建议首先明确产品所属类别,开展CRA差距分析,实施网络安全风险评估,建立安全开发生命周期(SDL)管理流程,构建或完善漏洞管理与事件报告机制,准备符合要求的技术文档,并提前规划适用的符合性评估路径及CE标志相关合规工作。
鉴于CRA关于漏洞和安全事件报告的要求将于2026年9月率先生效,企业应尽早启动相关准备工作,而不应将合规准备推迟至2027年。
Intertek为您的CRA合规提供全方位支持
CRA合规涉及产品全生命周期的多项要求,企业需要采取系统化的方法进行规划和实施。Intertek可在每一个关键阶段为企业提供专业支持。
- 产品分类评估:确定产品所属类别及适用的符合性评估路径。
- CRA差距分析:识别现有流程、产品和文档与CRA要求之间的差距,并制定整改计划。
- 网络安全风险评估支持:协助建立并审查风险评估体系,确保符合CRA要求。
- 安全测试与验证:提供漏洞评估、渗透测试等服务,验证产品安全性。
- 技术文档支持:协助准备和完善SBOM、风险评估文件及其他技术文档。
- 符合性评估与CE支持:支持自我评估或公告机构评估,助力产品顺利满足CRA及CE合规要求。
为什么选择Intertek助力CRA合规?
Intertek能够在企业CRA合规的各个阶段提供专业支持,涵盖产品分类、差距分析、安全测试、技术文档准备以及符合性评估等全流程服务。凭借深厚的网络安全专业能力,Intertek还可提供IEC 62443、EN 18031、ETSI EN 303 645、IEC 81001-5-1等标准相关服务,以及漏洞评估、渗透测试、安全架构评审、威胁建模、Common Criteria(CC)评估、FIPS 140-3密码模块评估、AI红队测试和勒索软件韧性评估等网络安全解决方案,帮助企业系统性提升产品安全能力并满足全球市场准入要求。
依托丰富的行业实践经验和世界领先的网络安全专业能力,Intertek不仅能够帮助制造商满足《网络韧性法案》(CRA)的合规要求,还可协助企业将CRA合规工作与其他网络安全标准及市场准入要求相结合,构建更加系统、高效的网络安全合规体系。

需要帮助或有疑问?

微信人工客服